
SafeW下载 终端工作流安全防护与企业级数据协同系统官方客户端
99.98%
威胁拦截率
全链路行为沙盒分析与异常规则实时隔离阻断
< 15ms
进程通信延迟
轻量化内核引擎保障工作站环境低资源占用
256-bit
传输加密标准
端到端自适应加密协议确保核心资产通道密闭
24/7
持续策略同步
自动下发最新防护特征规则与合规准入条件
核心功能体系
环境隔离
终端工作沙盒
在宿主系统内构建轻量级逻辑隔离区,独立管控剪贴板、外设挂载与本地存储写入权限,避免敏感数据外泄。
访问控制
零信任网络接入
基于动态身份核验与设备健康基线评估,根据应用上下文动态授权访问目标系统,杜绝边界网络横向穿透风险。
威胁防御
行为启发式检测
内置自研行为监控模块,在本地实时监测未知脚本注入、异常进程提权及内存篡改,防范高级持续性渗透威胁。
数据协作
密闭协作隧道
客户端与网关之间建立高吞吐专用协同隧道,支持分布式团队进行大文件双向同步与无缝协同,链路全量签名。
资产管控
合规基线审计
自动扫描终端补丁状态、杀毒软件活跃状态及弱口令配置,提供一键修复指导,满足机构级合规标准需求。
集中运维
静默部署与更新
支持企业管理员通过组策略或自动化运维系统集中分发,支持后台差量更新与无感策略刷新,降低维护成本。
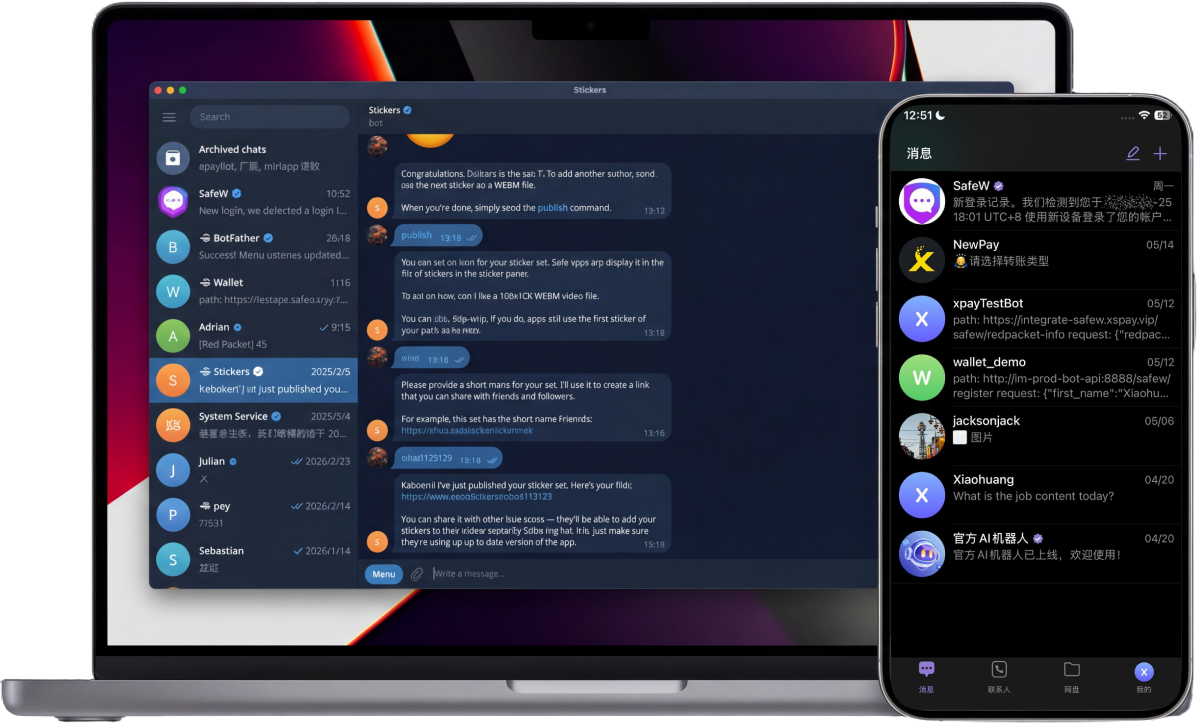
直观简洁的客户端管理界面
SafeW 客户端经过多轮人机交互打磨,摒弃传统工业软件的繁琐设计。主界面提供全局防护状态一览,只需一键即可完成网络诊断、隧道连接与策略同步。
无论是研发工程师、商务差旅人员还是运维人员,均可在几秒内理清终端网络环境状态,获得既安全又流畅的工作体验。
全方位的技术防护与服务支持
SafeW 客户端依托现代密码学与硬件级加固技术,在系统底层构筑防护壁垒。从客户端二进制签名校验、运行期完整性检测到云端威胁情报同步,全面覆盖企业终端生命周期的各个阶段。
为满足各行业客户的不同合规审计标准,提供完备的技术说明文档、部署清单与标准化技术支持通道,保障每一次接入和连接均受到严格保护。
SafeW下载 后对操作系统版本有哪些具体要求?
客户端目前支持主流桌面操作系统,包括 64 位的 Windows 10/11、macOS 12 及以上版本,以及支持主流 Linux 发行版(如 Ubuntu 20.04+、CentOS 7+ 等)。安装包内均包含对应平台的依赖环境适配脚本。
如何校验已完成 SafeW下载 的安装包安全性与完整性?
官方发布的所有客户端二进制安装包均附带 SHA-256 校验哈希及代码签名。您可以在终端或命令行中使用系统内置的哈希命令比对官方发布的校验码,确认文件未被篡改。
SafeW 客户端在后台运行是否会过度占用系统 CPU 与内存?
系统核心驱动及常驻后台服务采用轻量级系统级语言编写,空闲时内存占用通常控制在 50MB 以内,CPU 占用率低于 1%,确保在长期开机状态下不影响用户正常的业务开发与办公流程。
来自各应用场景的实践反馈
“在多地混合办公场景中,我们需要快速建立受控网络通道。SafeW 的安装体验非常简洁,策略下发迅速,大幅降低了 IT 支持的沟通成本。”
技术运维团队负责人
“客户端在终端资源占用方面的控制令人印象深刻,即便是运行大规模构建任务,也不会出现卡顿或通道断连的现象,稳定性表现出众。”
分布式研发项目组长
“合规基线审计与环境隔离能力很好地满足了行业技术审查要求,统一的数据流转审计让我们对终端风险防护有了更多把握。”
信息安全合规顾问